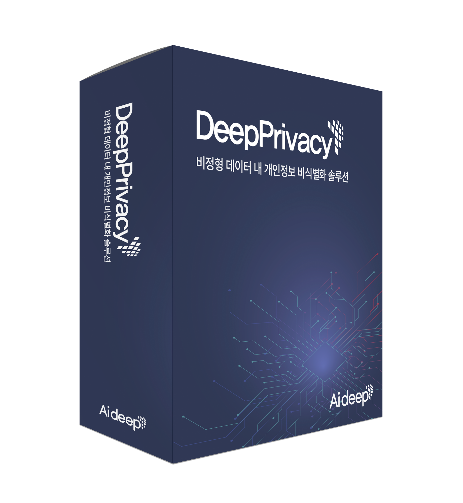
개인정보보호 · DeepPrivacy
비정형 데이터 속 개인정보,
AI가 찾아서 가립니다.
DeepPrivacy는 두 가지 기능으로 개인정보를 보호합니다.
- De-ID
비식별화 문서·이미지·영상 속 개인정보를 LLM·OCR로 찾아 가립니다.
- AI DLP
생성형 AI 유출 방지 AI로 보내지는 민감정보를 전송 전에 걸러냅니다.
 GS인증 1등급국가 소프트웨어 품질인증
 조달청 나라장터 등록보안 소프트웨어 · 공공기관 조달 구매
Why unstructured data
보호 대책이 가장 부족한 곳,
비정형 데이터
신분증, 계약서, 상담 기록, 진단서, 영상…
개인정보는 표 밖에 더 많이 있습니다. 규칙 기반 도구로는 찾기 어렵고, 전용 보호 솔루션도 부족합니다.
왜 AI 기반 비식별화인가
- 식별성 판단의 불명확성
처리 목적과 환경에 따라 개인을 알아볼 수 있는지 판단이 달라집니다.
- 가명처리 기술의 불완전성
개인정보 항목을 빠짐없이 탐지·처리하는 기술이 부족했습니다.
- 재식별 공격 위험
AI 복원 기술의 발전으로 다른 정보와 결합하지 않아도 재식별 위협이 커지고 있습니다.
- 단순 패턴 매칭의 한계
변형되었거나 비정형인 정보는 규칙만으로 찾기 어렵습니다.
De-ID
DeepPrivacy for De-ID
LLM 기반 개인정보 비식별화. 문서와 이미지 속 개인정보 영역을 탐지해 처리하고, 결과를 웹 뷰어에서 확인하며 운영 이력을 조회합니다.
다양한 유형, 다양한 개인정보
텍스트·문서·이미지 파일을 지원하고, 파일·폴더 단위로 일괄 비식별화합니다. 얼굴, 이름, 주소, 이메일, 주민등록번호, 계좌·카드번호, 차량번호 등을 자동으로 식별합니다.
PDF · HWP/HWPX · DOC/DOCX · PPT/PPTX · XLS/XLSX · JPG · PNG · TIFF
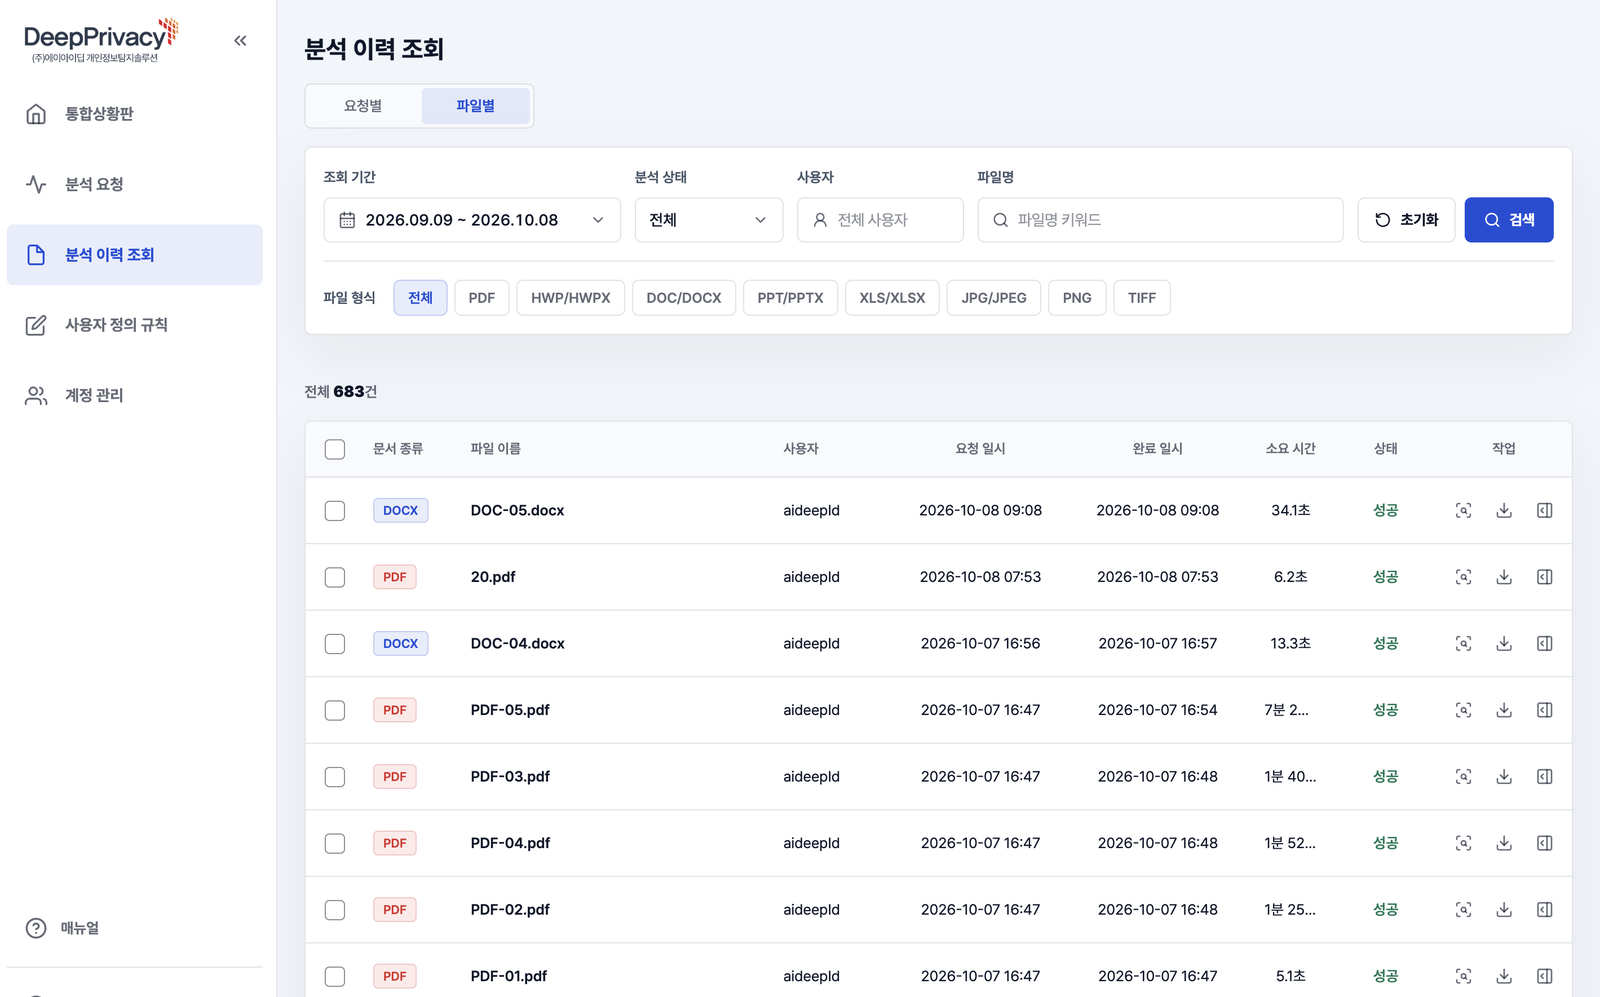
AI와 사용자 정의 규칙을 함께
LLM과 OCR로 문서·이미지 속 개인정보를 탐지하고, 조직에 필요한 패턴은 블록 기반 규칙으로 직접 만들어 함께 적용합니다.
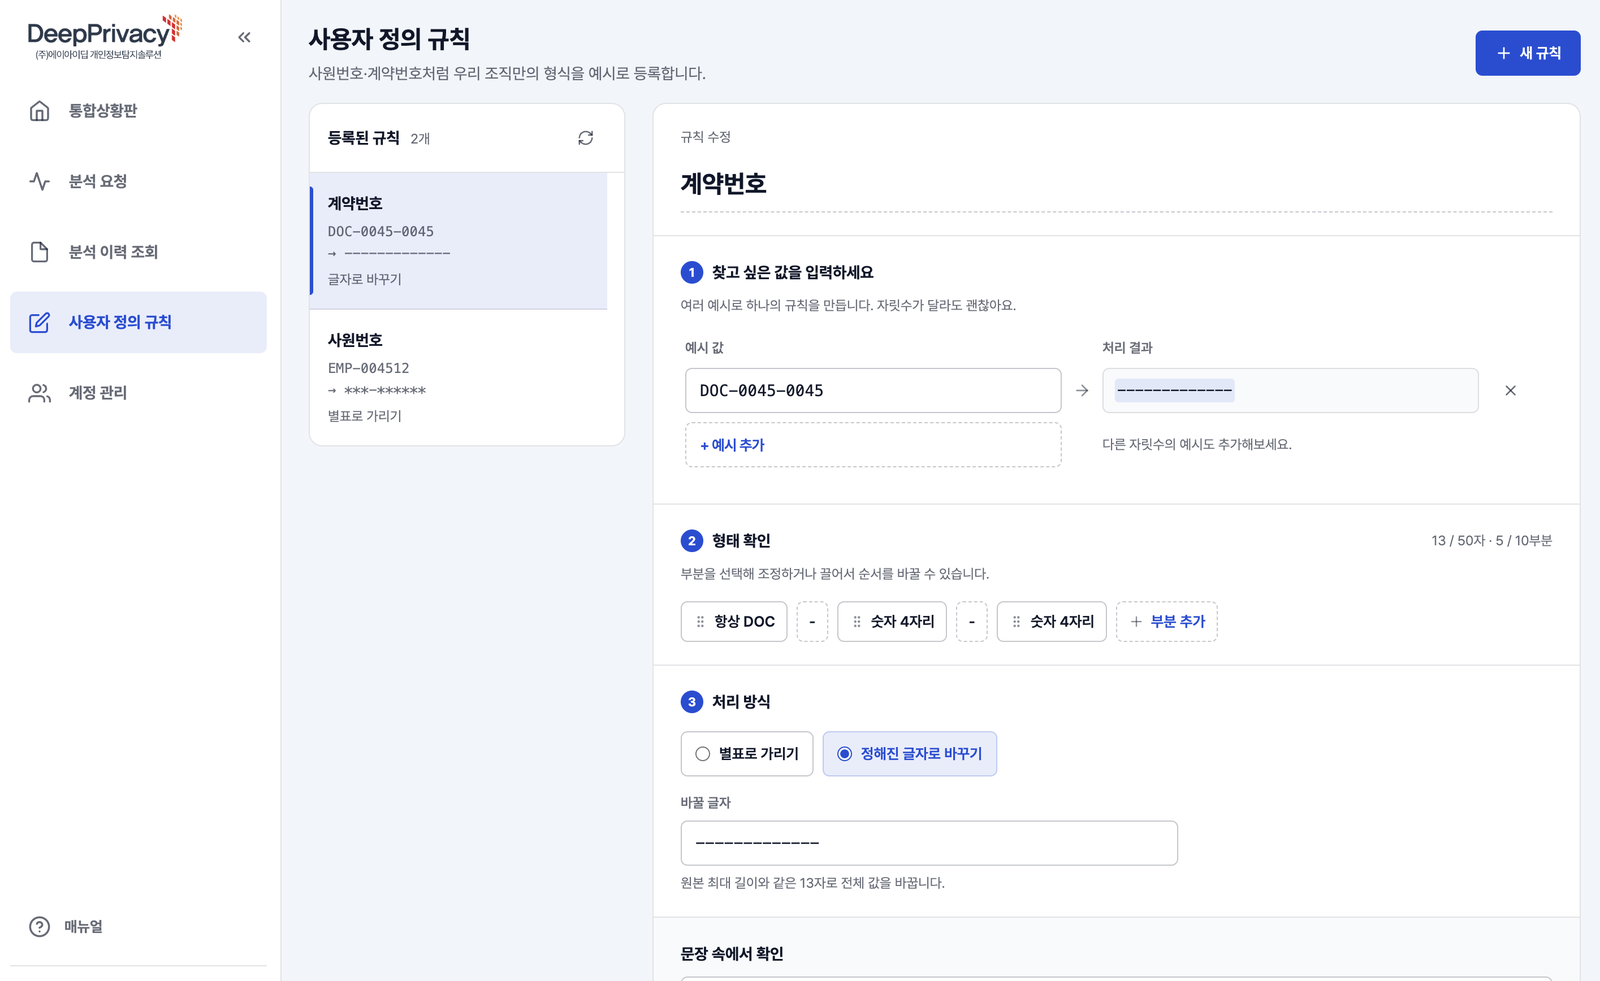
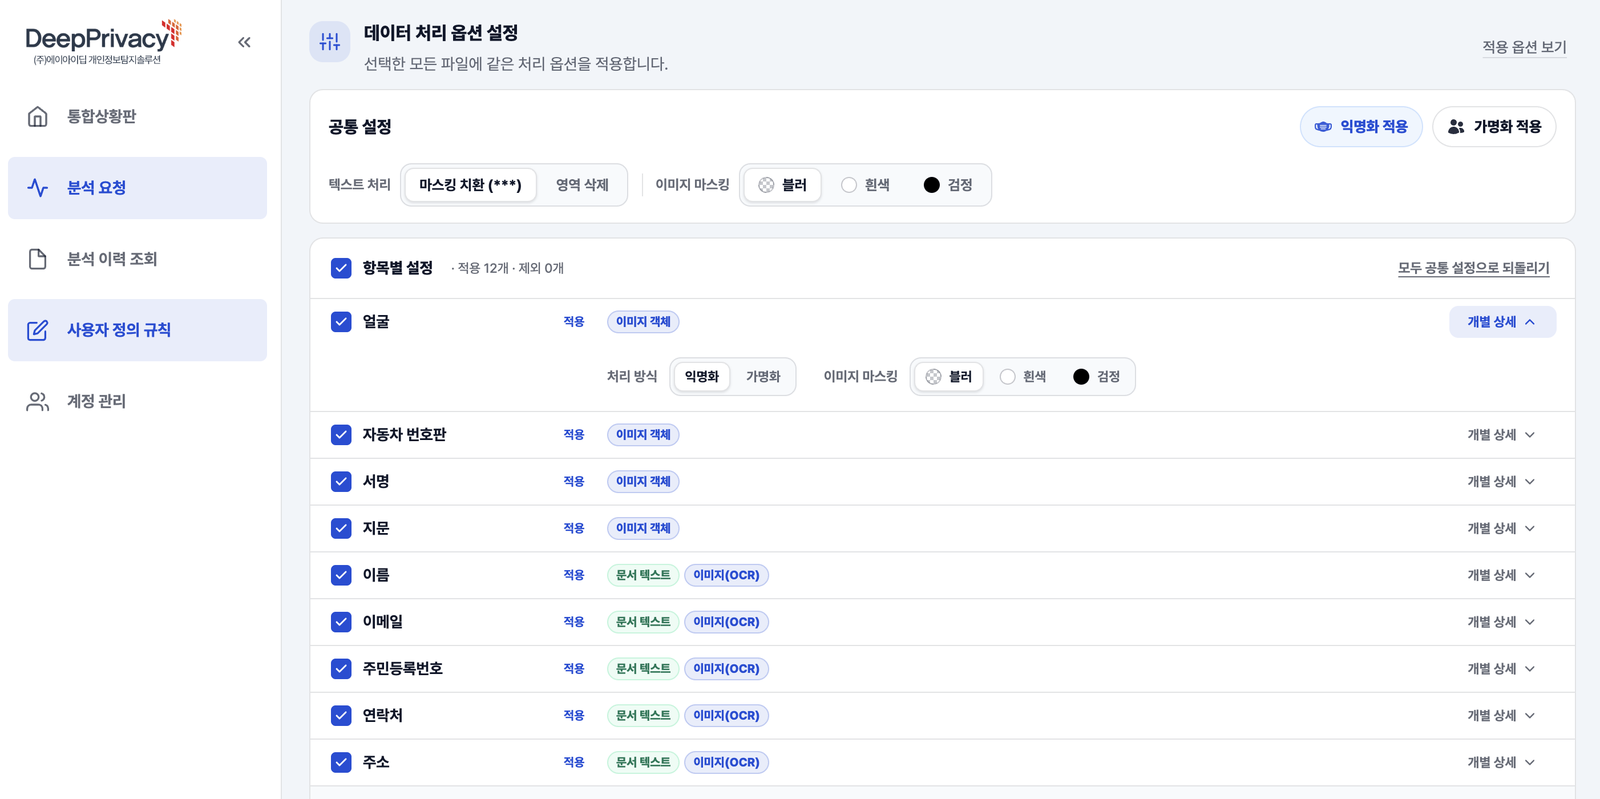
항목별 처리 정책
마스킹, 대체 문자 치환, 부분 마스킹을 지원하고, 문자·얼굴 등 대상에 맞는 방식(익명화·가명화)을 항목별로 선택합니다.
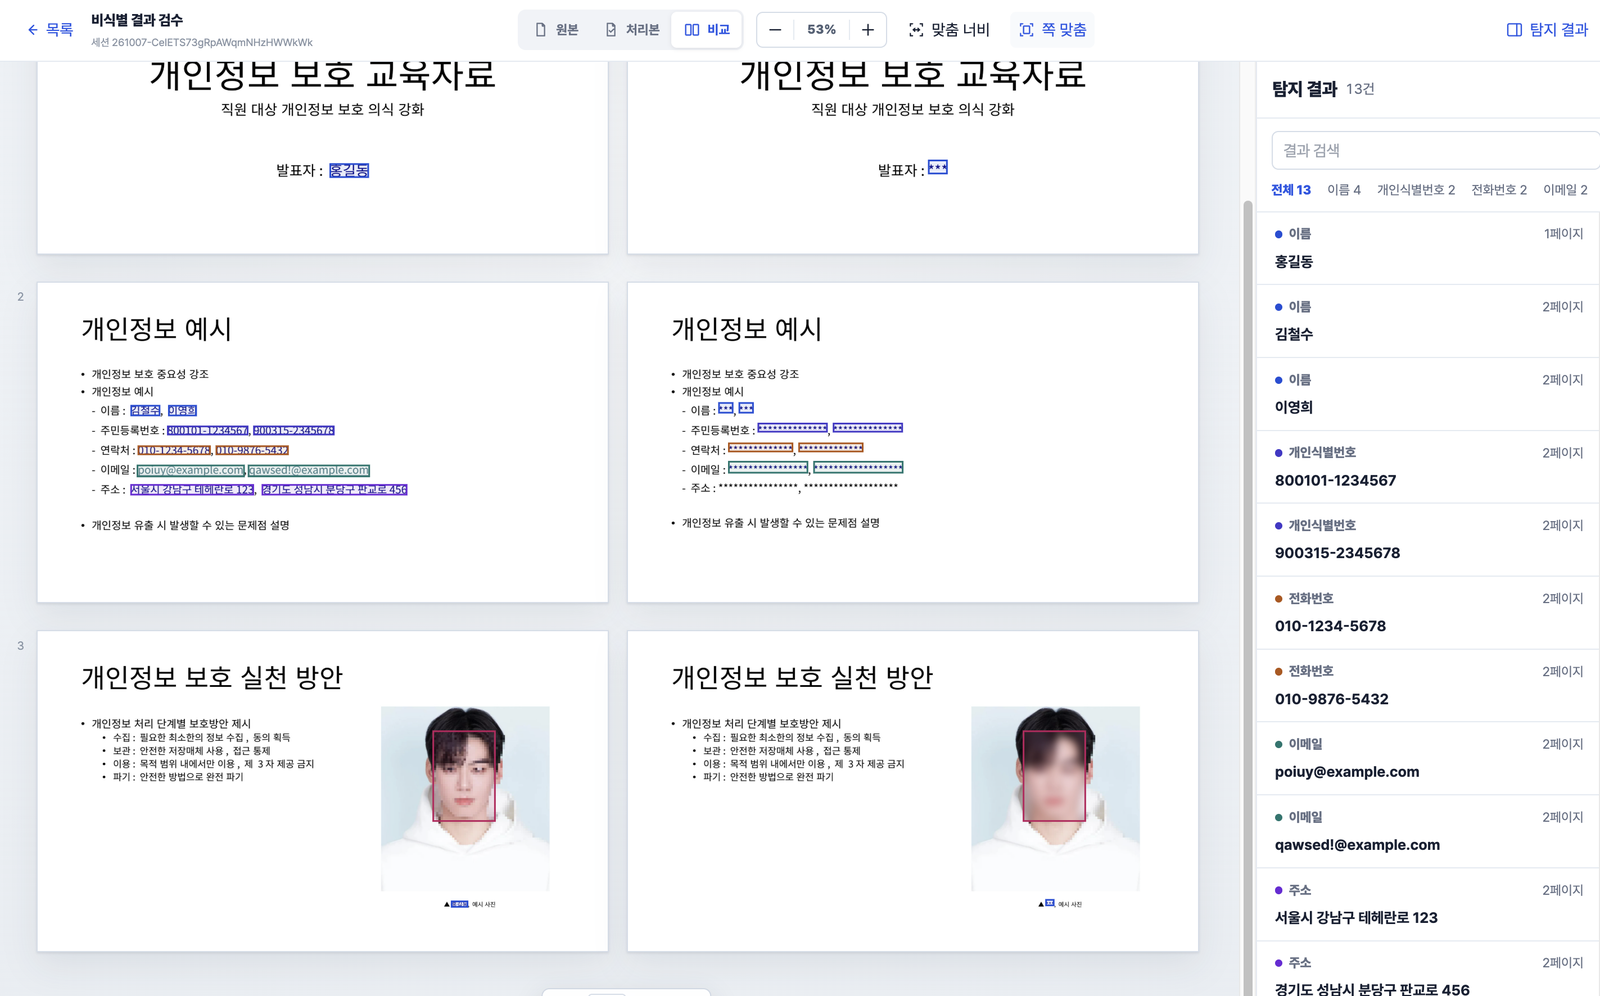
웹 뷰어와 감사 이력
원본과 비식별 결과를 나란히 비교하고 바로 수정합니다. 멀티 페이지 탐색, 버전 관리, 처리 단계별 로그까지 한 화면에서 확인합니다.
AI DLP
AI 활용은 유지하고,
민감정보는 전송 전에 통제합니다
프롬프트와 첨부 파일, 모델 응답을 검사해 허용·비식별·차단을 판정합니다. 사용자·부서·목적지별 정책으로 판단하고 그 사유를 안내합니다.
- 허용
민감정보가 없으면 원문 그대로 전송합니다.
- 비식별 후 전송
민감한 부분만 비가역 마스킹해 전송하고, 결과를 다시 검사합니다.
- 차단
정책상 금지된 정보는 전송을 보류·차단하고 사유를 안내합니다.
적용 경로
- 1단계 우선AI Gateway · SDK
업무 앱과 승인된 AI API 사이에서 최종 프롬프트·첨부를 검사하고, 허용된 원문 또는 검증된 비식별 결과만 전송합니다. 응답은 출력 검사 후 반환합니다.
- 2단계 확장관리형 브라우저
직원이 외부 AI 웹서비스에 입력·붙여넣기·파일 업로드하는 순간을 전송 전에 포착해 검사하고, 판정에 따라 전송하거나 차단합니다.
- 선택 연계RAG 연계
적재 전 배치 비식별화와, 검색 결과를 포함한 최종 프롬프트 검사를 구분 적용합니다. 사용자의 문서 접근 권한은 그대로 유지합니다.
Architecture
도입 구성
텍스트·이미지·문서·영상
원본과 동일한 파일 형식의 처리 결과를 파일 서버로 반환합니다.
- ①요청·첨부 전송 보류
- ②DeepPrivacy 검사 연계
- ③허용/차단 집행
배포 위치·키·로그 보관 방식은 고객 환경에 맞춰 설계 검토로 확정합니다.
Use cases
산업별 활용 시나리오
- 금융
대출·보험 심사 데이터 활용
- 대상
- 대출신청서, 소득증빙, 진단서, 청구서, 상담기록
- 효과
- 비식별 후 심사·신용평가 데이터로 안전하게 활용
- 공공
정보공개·공공데이터 개방
- 대상
- 공문, 민원 서류, 공개 대상 기록물
- 효과
- 개방 전 개인정보 자동 제거, 처리 이력으로 추적성 확보
- 의료
환자 정보 보호
- 대상
- 소견서, 진단서, 의료 영상
- 효과
- 환자 민감정보를 지운 안전한 데이터 전송 체계
- 일반 기업
사내 문서·생성형 AI 활용
- 대상
- 회의록, 인사 서류, 프롬프트·첨부
- 효과
- 민감정보 유출 사전 차단, 감사 추적성 확보
Compliance
법·규제·가이드라인 대응
- 개인정보 보호법민감정보·고유식별정보 처리 제한, 가명정보 안전조치
LLM 기반 자동 탐지 후 마스킹·가명·익명 선택 처리, ISO/IEC 20889 기반 재식별 방지
- 신용정보법가명·익명처리, 결합 제한
신용정보 가명·익명처리, 결합·반출 전 비식별 및 기록 관리
- 정보통신망법개인정보 유출 방지
문서·이미지·영상 내 개인정보 사전 제거, 비식별 결과만 외부 반출
- AI 기본법AI 안전성 확보
AI 학습·활용 전 개인정보 제거, 허용·비식별·차단 판정을 정책으로 집행
전체 11개 항목 보기
| 구분 | 법·가이드라인 | 핵심 요구사항 | DeepPrivacy 대응 | 모듈 |
|---|---|---|---|---|
| 데이터 3법 | 개인정보 보호법 | 민감정보·고유식별정보·주민등록번호 처리 제한 | LLM 기반 자동 탐지 후 마스킹·가명·익명 선택 처리 | De-ID |
| 데이터 3법 | 개인정보 보호법 | 가명정보 활용·안전조치, 재식별 금지 | ISO/IEC 20889 기반 가명·익명 처리, 재식별 방지 정책, 처리 이력 자동 기록 | De-ID |
| 데이터 3법 | 신용정보법 | 가명·익명처리 정의, 결합 제한, 행위규칙 | 신용정보 가명·익명처리, 결합·반출 전 비식별 및 기록 관리 | De-ID |
| 데이터 3법 | 정보통신망법 | 개인정보 유출 방지, 자료 보호 | 문서·이미지·영상 내 개인정보 사전 제거, 비식별 결과만 외부 반출 | De-ID |
| 법률 | AI 기본법 | AI 안전성 확보 | 개인정보 사전 제거로 AI 학습·활용 시 유출 위험 방지 / 허용·비식별·차단 판정을 정책으로 집행 | De-ID AI DLP |
| 가이드라인 | 과기정통부 인공지능 보안 안내서 | 민감정보 입력·출력 차단 | LLM 출력 전 필터링 / 응답 전체 보류 후 출력 검사, 통과분만 반환 | De-ID AI DLP |
| 가이드라인 | 국정원 국가·공공기관 AI 보안 가이드북 | 민감정보 학습·유출 방지, 모니터링 | 입력·출력·학습 데이터 사전 비식별, 감사 로그 / 사용자·목적지별 정책으로 문서 단위 차단 | De-ID AI DLP |
| 기타 | 의료법 | 전자의무기록·영상정보 보호 | 의료문서·영상 내 얼굴·문자정보 자동 비식별 | De-ID |
| 기타 | 공공데이터법 | 개인정보 제외 후 공공데이터 제공 | 개인정보만 선별 제거, 원본 포맷 유지 | De-ID |
| 기타 | 공공기록물법·정보공개법 | 비공개 정보 보호 | 비공개 대상 개인정보 자동 탐지·처리 | De-ID |
| 고시 | 개인정보의 안전성 확보조치 기준 | 접속기록·출력 통제 등 안전조치 | 정책·권한·처리 이력 자동 기록, 출력·다운로드 통제 / 원문 최소화 감사 로그 | De-ID AI DLP |
Environment
운영 환경
익명 처리 전용 최소 사양 기준입니다. 가명 처리 포함 여부와 처리량에 따라 권장 사양이 달라지며, 구성별 사양은 도입 상담 시 안내해 드립니다.
- 구축 형태
- 고객사 내부(온프레미스) GPU 서버
- 표준
- ISO/IEC 20889 기반 가명·익명 처리
- 연동
- 파일 서버·WAS Agent, AI Gateway·SDK
- CPU
- 16코어 이상
- GPU VRAM
- 24GB 이상
- RAM
- 32GB 이상
- SSD
- 1TB 이상
DeepPrivacy 도입을
검토하고 계신가요?
처리할 데이터 유형(문서·이미지·영상)과 생성형 AI 사용 환경을 알려 주시면 적합한 구성을 안내해 드립니다.